Immagina di aver investito i tuoi risparmi in una casa. Non basta possederla; devi anche mantenerla, pagare le tasse e assicurarla contro incendi o alluvioni. Se la lasci andare in rovina o se qualcuno scopre che hai mentito sulla sua struttura per ottenere un mutuo migliore, rischi di perdere soldi veri. Nella blockchain, succede qualcosa di simile con lo Slashing. È il meccanismo che punisce i validatori negligenti o disonesti nelle reti Proof-of-Stake, togliendo loro parte del capitale bloccato.
Se ti stai chiedendo perché dovresti preoccuparti di questo concetto, la risposta è semplice: protegge la rete da attacchi coordinati e errori umani. Senza slashing, chiunque potrebbe validare transazioni senza alcuna responsabilità economica. Con esso, ogni azione conta. Analizziamo insieme come funziona questa sicurezza automatica, passo dopo passo, guardando soprattutto a Ethereum, ma non solo.
Che cos'è esattamente lo Slashing?
Nelle reti Proof-of-Stake (PoS), i validatori mettono in gioco una somma di criptovalute come garanzia. Questa somma si chiama stake. Lo slashing è la procedura automatica attraverso cui il protocollo riduce questo stake quando un validatore viola le regole fondamentali. Non c'è un giudice umano che decide; sono algoritmi precisi che scattano quando rilevano prove valide di comportamento scorretto.
Lo scopo non è solo punire. È creare un deterrente economico potente. Più alto è il rischio di perdere fondi, più forte è l'incentivo per i validatori a seguire le regole. Inoltre, lo slashing gestisce gli attacchi coordinati. Se molti validatori sbagliano nello stesso momento, le penalità aumentano esponenzialmente. Questo rende estremamente costoso provare ad attaccare la rete tutti insieme.
Le due grandi categorie di violazioni
Non tutte le colpe sono uguali. Il protocollo distingue chiaramente tra errori tecnici minori e violazioni gravi della sicurezza. Capire questa differenza è cruciale per chiunque voglia diventare validatore o delegare i propri token.
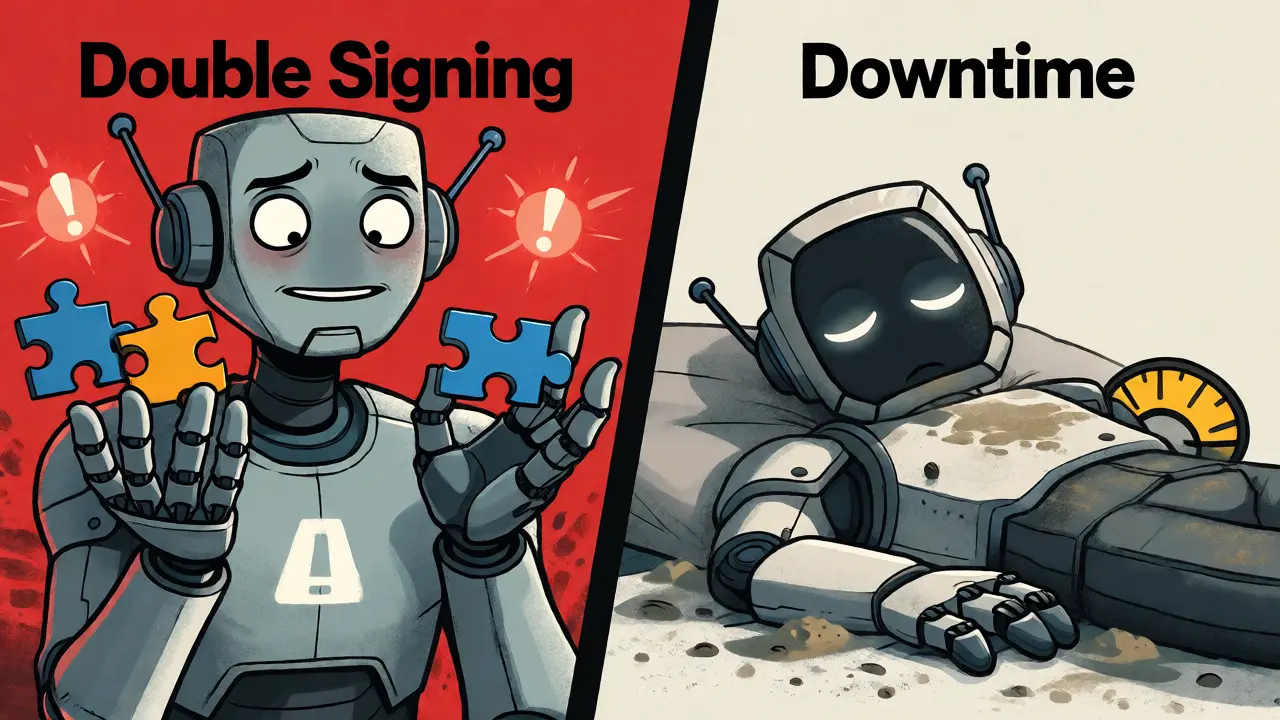
- Doppia firma (Double Signing): Questa è la violazione più grave. Succede quando un validatore firma due blocchi diversi allo stesso tempo o due attestazioni contraddittorie. In pratica, sta cercando di ingannare la rete facendo credere che esistano due versioni diverse della storia. La penalità qui è severa e spesso permanente per quel ciclo di validazione.
- Inattività o Downtime: Qui parliamo di negligenza. Il validatore ha spento il server, ha avuto problemi di connessione o ha aggiornato il software in modo errato, mancando di firmare i blocchi richiesti. La penalità è molto più bassa rispetto alla doppia firma, perché non minaccia direttamente la coerenza dello stato della blockchain, ma riduce semplicemente l'efficienza della rete.
La logica dietro queste differenze è chiara: un attacco attivo (doppia firma) è pericoloso quanto un incendio doloso, mentre il downtime è come lasciare le luci accese inutilmente. Costoso, ma non catastrofico.
Il caso studio di Ethereum: una multa a stadi
Ethereum implementa uno dei sistemi di slashing più dettagliati e sofisticati. Quando avviene una violazione valida, non viene applicata una sola sanzione immediata, ma un processo multi-stage che può durare settimane. Vediamo cosa succede concretamente se un validatore commette una doppia firma su Ethereum.
Tutto inizia quando un partecipante della rete (un "whistleblower") presenta una prova valida della violazione in un blocco. Una volta inclusa, il protocollo marca immediatamente il validatore come "slashed". Da quel momento, il validatore viene espulso dal set attivo e deve entrare in una coda di uscita che dura circa 36 giorni.
Ecco la scomposizione delle perdite economiche per un validatore standard con uno stake di 32 ETH:
| Fase | Azione | Costo Stimato (ETH) |
|---|---|---|
| Penalità Immediata | Riduzione iniziale dello stake | ~1.00 ETH |
| Whistleblower Reward | Premio per chi ha segnalato | ~0.0625 ETH |
| Penalità Ritardata | Multa proporzionale durante l'uscita | ~0.07 ETH |
| Totale | Perdita totale stimata | ~1.13 ETH |
Nota bene: questi numeri si riferiscono a un incidente isolato. Se molti validatori vengono puniti nello stesso periodo, entra in gioco la correlazione, e le cose cambiano drasticamente.
La penalità di correlazione: il killer degli attacchi coordinati
Questo è il cuore della sicurezza cryptoeconomica di Ethereum. La domanda chiave è: quanto è pericoloso questo errore? Se un singolo validatore sbaglia, è sfortuna o negligenza. Ma se il 10% della rete viene slashed contemporaneamente, è probabile che ci sia un bug nel software client o un attacco coordinato.
Il protocollo calcola la penalità di correlazione. Somma tutti gli stake slashed negli ultimi giorni, moltiplica per un fattore specifico e divide per lo stake totale attivo. Più alta è la percentuale di stake coinvolto, più alta diventa la multa individuale.
In casi estremi, dove una grande fetta della rete viene colpita, la penalità può teoricamente azzerare completamente lo stake del validatore. Questo crea un disincentivo esponenziale: attaccare la rete con pochi nodi costa poco, ma attaccarla con migliaia di nodi simultaneamente diventa economicamente insostenibile per l'attaccante.
Oltre Ethereum: approcci diversi nel mondo PoS
Non tutte le blockchain usano lo stesso approccio. Ogni rete ha bilanciato sicurezza e decentralizzazione in modo diverso. Ecco come altri progetti importanti gestiscono le penalità:
- Cosmos: Usa un sistema chiamato "jailing". Se un validatore commette una doppia firma, viene messo in prigione temporaneamente. Non perde necessariamente tutto lo stake subito, ma viene sospeso dall'attività e deve pagare una piccola penale per uscire. Per violazioni gravissime, però, esiste il "tombstoning", che rimuove permanentemente il validatore dalla rete.
- Polkadot: Preferisce l'eiezione piuttosto che la distruzione dello stake per errori di performance. I validatori cattivi vengono rimossi dal set attivo, ma raramente perdono gran parte dei loro DOT a meno che non ci sia un attacco serio. Usano formule specifiche per scalare le penalità basate sul numero di trasgressori.
- Tezos: Combina entrambe le strategie. C'è lo slashing per comportamenti malevoli e l'eiezione per problemi di performance tecnica. È un modello ibrido pensato per incoraggiare l'affidabilità senza essere troppo punitivo per piccoli errori tecnici.
Queste differenze riflettono filosofie diverse. Cosmos punta sulla stabilità a lungo termine attraverso la rimozione graduale, mentre Ethereum punta sulla deterrenza finanziaria pura.
Chi guadagna dalle penalità?
Quando un validatore viene slashed, quei fondi non spariscono nel vuoto. Vengono redistribuiti. Parte va al tesoro della rete (bruciata o reinvestita, a seconda del protocollo), e una parte significativa va a chi ha scoperto e segnalato l'errore.
Su Ethereum, il "whistleblower" riceve una ricompensa fissa (circa 0.0625 ETH nell'esempio precedente). Questo crea un circolo virtuoso: la comunità stessa diventa il sistema di sorveglianza. Non serve un'autorità centrale per controllare i validatori; basta che ci siano partecipanti incentivati economicamente a monitorare la rete e riportare le anomalie. È una forma di polizia distribuita e automatizzata.
Consigli pratici per evitare lo Slashing
Se gestisci tu i tuoi validatori, sai che lo slashing non è solo teoria. È un rischio reale che può bruciare mesi di rendimenti. Ecco alcune best practice basate sull'esperienza comune:
- Evita il doppio setup: L'errore più comune è avere due computer configurati con la stessa chiave di validazione. Se entrambi sono online, possono firmare blocchi diversi, causando una doppia firma istantanea. Usa sempre un unico punto di verità o strumenti di lock esclusivo.
- Aggiornamenti graduali: Non aggiornare mai tutti i tuoi validatori nello stesso momento. Fallire un aggiornamento su metà dei tuoi nodi può attivare penalità di correlazione impreviste. Testa prima su un nodo secondario.
- Monitoraggio indipendente: Non fidarti solo del tuo dashboard. Usa servizi esterni o script indipendenti che controllino se il tuo validatore sta effettivamente firmando i blocchi. A volte il nodo dice di essere attivo, ma non comunica correttamente con la rete.
La prevenzione è infinitamente più economica della cura. Una volta attivato lo slashing, puoi solo limitare i danni, non annullarli.
Domande Frequenti
Lo slashing può azzerare completamente il mio investimento?
Sì, in teoria. Su reti come Ethereum, se si verifica un evento di slashing massiccio (correlato) che colpisce una grande percentuale dello stake totale, la formula della penalità può aumentare fino a consumare l'intero saldo del validatore. Tuttavia, per errori singoli e isolati, la perdita è solitamente limitata a circa il 3-4% dello stake iniziale.
Posso riprendere a validare dopo essere stato slashed?
Dipende dalla rete. Su Ethereum, una volta completato il periodo di uscita (circa 36 giorni), lo stake rimanente diventa prelevabile. Per riattivare la validazione, dovrai depositare nuovamente lo stake richiesto (es. 32 ETH) come un nuovo validatore. Su altre reti come Cosmos, potresti dover aspettare un periodo di "jail" prima di poter tornare attivo con lo stesso account.
Cosa succede se il mio validatore è offline per poche ore?
Riceverai una penalità minore per inattività (inactivity leak o downtime penalty). Questa è progettata per essere lieve, coprendo appena la perdita di efficienza della rete. Non vieni espulso dalla rete per brevi interruzioni, a meno che non superi determinate soglie di tempo consecutive definite dal protocollo.
Chi paga le spese di gas per includere la prova di slashing?
Il costo di inclusione della prova nel blocco è sostenuto dal proponente del blocco, ma il protocollo compensa questo sforzo. Solitamente, una parte della penalità inflitta al trasgressore viene usata per premiare sia il whistleblower (chi ha trovato la prova) sia il proponente del blocco che l'ha inserita. Quindi, tecnicamente, il sistema è autosufficiente.
Lo slashing si applica anche agli staker deleganti?
No, lo slashing colpisce direttamente il validatore che ha commesso la violazione. Tuttavia, se sei uno staker delegante, potresti subire una riduzione indiretta dei tuoi rendimenti o, in alcuni protocolli, una piccola quota della penalità potrebbe essere scaricata sui deleganti se il validatore non ha abbastanza stake per coprire la multa. Controlla sempre le condizioni specifiche del pool di staking che scegli.